「このサイトで重大なエラーが発生しました」の原因はプラグインが多い。WordPressを元に戻す3つの方法
VIEW MORE
この記事の要点
こんな人向け
この記事の後半には、脆弱性の詳しい情報も載せています。専門的な内容なので、全てを読む必要はありません。まずは、次の3つを進めてみてください。
まずやること3つ
1PHPのバージョンを確かめる
2サーバー会社のお知らせを見る
3分からない時は、制作会社や保守会社に相談する
PHPは、WordPressを動かしているプログラム言語です。PHPの開発チームは11月18日に、深刻度が最も高い「Critical」の脆弱性を含む修正版を出すと予告しました。そして日本時間の11月19日の夜に、サポート期間中の全てのバージョン(8.2〜8.5)で修正版を公開しました。
| 系列 | 今回の修正版 | サポート期間の終わり |
|---|---|---|
| PHP 8.5 | 8.5.13 | 2029年12月31日 |
| PHP 8.4 | 8.4.28 | 2028年12月31日 |
| PHP 8.3 | 8.3.37 | 2027年12月31日 |
| PHP 8.2 | 8.2.36 | 2026年12月31日 |
| PHP 8.1以前 | 出ていません | 終了 |
修正版の番号とサポート期間は、PHP公式のお知らせと、サポート期間の一覧で確かめています。同じ日に、新しい系列のPHP 8.6.0も出ています。
今回の修正版と同じ日に、PHPのプログラムを公開している場所(GitHub)で、17件の脆弱性の情報が公表されました。そのうち7件が、4段階の深刻度で一番上の「Critical」です。PHPの開発チームは予告の中で、Criticalの脆弱性が影響するのは、初期設定から変えている場合や、一般的ではない構成の場合だと説明しています。
Critical(クリティカル)とは脆弱性の深刻さを表す4段階(Low・Moderate・High・Critical)のうち、一番上の段階です。外から悪用されやすく、悪用された時の被害が大きいものに付けられます。
Criticalの脆弱性の例と、悪用される条件
セッションの保存
保存が途中で止まった時に、悪用されるおそれ
PHPが標準で使う、セッションをファイルに保存する仕組みの脆弱性です。攻撃者がセッションの中身に手を加え、保存を途中で止めるなど、いくつかの条件が重なった時に、外部からプログラムを実行されるおそれがあります。
WebサーバーとPHP-FPMの接続
接続を使い回す設定で、悪用されるおそれ
Webサーバーと、PHPを動かすPHP-FPMの間の接続に関わる脆弱性です。接続を切らずに使い回す設定にしている場合に、外部からプログラムを実行されるおそれがあります。リクエストごとに接続を切る一般的な設定では、発表された攻撃の方法は成り立ちません。
セッションとPHP-FPMとはセッションは、ログイン中の人の情報などを、別のページに移っても覚えておくための仕組みです。PHP-FPMは、Webサーバーから受けたリクエストに応じてPHPを動かす仕組みの一つです。
11月20日の時点で、PHPの開発チームの発表には、実際に悪用されたという記載はありません。Criticalの脆弱性は一般的ではない構成で影響するとされていますが、修正版が出たら早めに入れておくことをおすすめします。
今回の修正版で直った17件の脆弱性を、PHPの開発チームの発表(GitHub)で1件ずつ確かめて、一覧にしました。影響するバージョンは1件ずつ違い、8.5だけに影響するものもあります。悪用される条件は、発表の内容を短くまとめています。
一覧の表で使っている言葉の意味「外部からプログラムを実行される」は、攻撃者がサーバーの上で、好きなプログラムを動かせてしまうことです。サイトの書き換えや、情報の盗み出しにつながります。「解放済みのメモリを再び使ってしまう」は、PHPの内部で使い終わったメモリの領域を、誤ってもう一度使ってしまう不具合です。悪用の入り口になることがあります。SOAP・Phar・DOMは、PHPに付いている機能の名前です。ワーカーは、PHP-FPMの中で実際にPHPのプログラムを動かす部分のことです。
| 影響する部分 | 深刻度 | 内容 | 影響する系列 | 影響する条件 |
|---|---|---|---|---|
| セッション(ファイルへの保存) CVE-2026-126714 | 重Critical | 書き込みが途中で止まると、2つのセッションの中身が混ざり、外部からプログラムを実行されるおそれがあります | 8.2〜8.5 | 標準の保存方法で起きます。攻撃者がセッションの中身に手を加えられ、書き込みを途中で止められ、さらにアプリ側に悪用できる作りがある時です |
| セッション(アップロードの進み具合) CVE-2026-115560 | 重Critical | セッションの読み書きの形式が食い違うと、外部からプログラムを実行されるおそれがあります | 8.2〜8.5 | アップロードの進み具合を記録する機能が有効で、形式の設定が食い違っている時です。今回の修正版では、この機能は初期設定で無効になります |
| PHP-FPM(Webサーバーとの接続) CVE-2026-129289 | 重Critical | 読み残したリクエストの中身が、別のリクエストとして扱われるおそれがあります | 8.2〜8.5 | Webサーバーとの接続を使い回す設定の時です。リクエストごとに接続を切る一般的な設定は、発表された攻撃の影響を受けません |
| 日付(タイムゾーンの情報) CVE-2026-129496 | 重Critical | タイムゾーンの情報の後片付けの不具合で、プログラムを実行されるおそれがあります | 8.2〜8.5 | エラーの記録をファイルに書いていて、起動の時と最初のリクエストで特定の警告が出る時です。プログラムの実行が確認されたのは、さらに条件を加えた検証の場合だけです |
| セッション(終了処理) CVE-2026-129481 | 重Critical | セッションの終了処理が途中で止まったあとに、解放済みのメモリを再び使ってしまいます | 8.3〜8.5(8.2は影響なし) | セッションの終了処理がエラーで止まり、続くリクエストが同じワーカーに届く時です。プログラムを実行できることは確認されていません |
| PHPの中心部(エラーの記録) CVE-2026-129474 | 重Critical | 特定のエラーの記録で、解放済みのメモリを再び使ってしまい、プログラムを実行されるおそれがあります | 8.5だけ | 8.5の初期設定で有効な設定に加えて、例外の引数を記録する設定(本番向けの設定ファイルでは止めてあります)が有効になっているなど、いくつかの条件が重なった時です |
| PHPの中心部(終了の処理) CVE-2026-129182 | 重Critical | 終了の処理で、解放済みのメモリを再び使ってしまいます | 8.5だけ | 初期設定とは違う設定が必要です。プログラムを実行できることは確認されていません |
| PHP-FPM(ワーカーの管理) CVE-2026-129291 | 高High | サーバーの中で、権限を上げられるおそれがあります | 8.2.7以降の8.2〜8.5(8.1の一部も) | すでにサーバーの中でPHPを動かせる人だけが悪用できます。ワーカーの出力を集める設定が有効な時で、この設定は初期設定では無効です |
| Phar(PHPのまとめファイル) CVE-2026-128090 | 高High | 署名の確認を、すり抜けられるおそれがあります | 8.2〜8.5 | 署名付きのPharを使っていて、攻撃者がそのファイルを書き換えられる時です |
| 通信(https・ftps) CVE-2026-128064 | 高High | HTTPSのように大文字で書いたアドレスで、暗号化されずに送られます | 8.2〜8.5 | 大文字を含むアドレスにPHPから通信し、その通信を盗み見られる時です |
| 通信(受け取る応答) CVE-2026-127960 | 高High | 細工した応答で、サービスが止まるおそれがあります | 8.2〜8.5の一部(8.1の一部も) | PHPから、攻撃者が用意した相手先に通信して、応答を読む時です |
| PHP-CGI CVE-2026-129538 | 中Moderate | メモリの範囲の外を読み書きしてしまいます | 8.2〜8.5 | php-cgi を使い、特定のWebサーバーの設定をしている時です。PHP-FPMと、Apacheに組み込む形のPHPは影響を受けません |
| PHP-FPM(ステータスページ) CVE-2026-129292 | 中Moderate | 状態を確認する画面(ステータスページ)に、細工した文字がそのまま表示されます | 8.2〜8.5 | ステータスページを有効にしていて、その中身を全部HTMLで表示する時です |
| SOAP CVE-2026-15353 | 中Moderate | 細工したデータで、メモリの中身が漏れるおそれがあります | 8.2〜8.5 | SOAPを使い、受け取って読み込んだデータを、相手に見える形で返す時です |
| SOAP CVE-2026-129506 | 中Moderate | 細工したXMLで、解放済みのメモリを再び使ってしまいます | 8.2〜8.5 | SOAPを有効にしていて、外から届くSOAPのXMLを処理する時です |
| DOM(XMLの書き出し) CVE-2026-129501 | 中Moderate | 同じメモリを2回解放してしまいます | 8.4・8.5 | 新しい形のDOMの仕組みで、外から届いたXMLやHTMLを読み込み、書き出す時です |
| URI(アドレスの処理) CVE-2026-129438 | 中Moderate | 約2GBの大きなアドレスで、書き出しが正しく行われません | 8.5だけ | 約2GBのデータを渡せる時です。一般的な長さの上限があれば届きません |
出典は、PHPの開発チームのセキュリティ情報(GitHub、2026年11月19日公開)と、PHP公式の変更履歴です。どの発表にも、実際に悪用されたという記載はありません。この他に、PHPが使っている部品(uriparser)を新しくしたことによる修正が1件、変更履歴に載っています。
10月には、PHP2Shellと呼ばれる重大な脆弱性が公表され、PHPの修正版(8.3.36など)が出ました。今回の脆弱性は、それとは別のものです。
PHPの開発チームの発表では、上で例に挙げた「セッションの保存」と「WebサーバーとPHP-FPMの接続」の2つの脆弱性は、8.3の系列なら8.3.0から8.3.36までが影響を受けるとされています。つまり、10月のPHP2Shellの対策で入れた8.3.36にも、これらの脆弱性は残っています。8.2・8.4・8.5の系列も同じく、10月の修正版は影響を受ける範囲に入っています。10月の修正版のままのサイトは、今回の修正版にもう一度上げる必要があります。
10月に対策を済ませたサイトも、もう一度確かめてみてくださいPHP2Shellの対策が済んでいても、今回の修正版になっているかは別です。サイトのPHPのバージョンが、上の表の今回の修正版と同じか、それより新しいかを確かめると安心です。
PHP2Shellがどんな脆弱性だったかは、2026年10月のPHPの脆弱性PHP2Shellとは?WordPressサイトへの影響と、今すぐ確かめることで説明しています。
最初に、サイトがどのバージョンのPHPで動いているかを見ます。WordPressの管理画面に入れれば、数分で分かります。
WordPressの管理画面にログインします
管理者の権限が必要です。
左のメニューで ツール → サイトヘルス を押します
画面の上の 情報 のタブを開き、サーバー を押して広げます。
PHP バージョンの欄の数字を、上の表と見比べます
8.3.37 のように出ていれば、最初の 8.3 が系列、最後の 37 が修正の回数です。同じ系列で、最後の数字が今回の修正版と同じか大きければ、今回の修正が入っています。
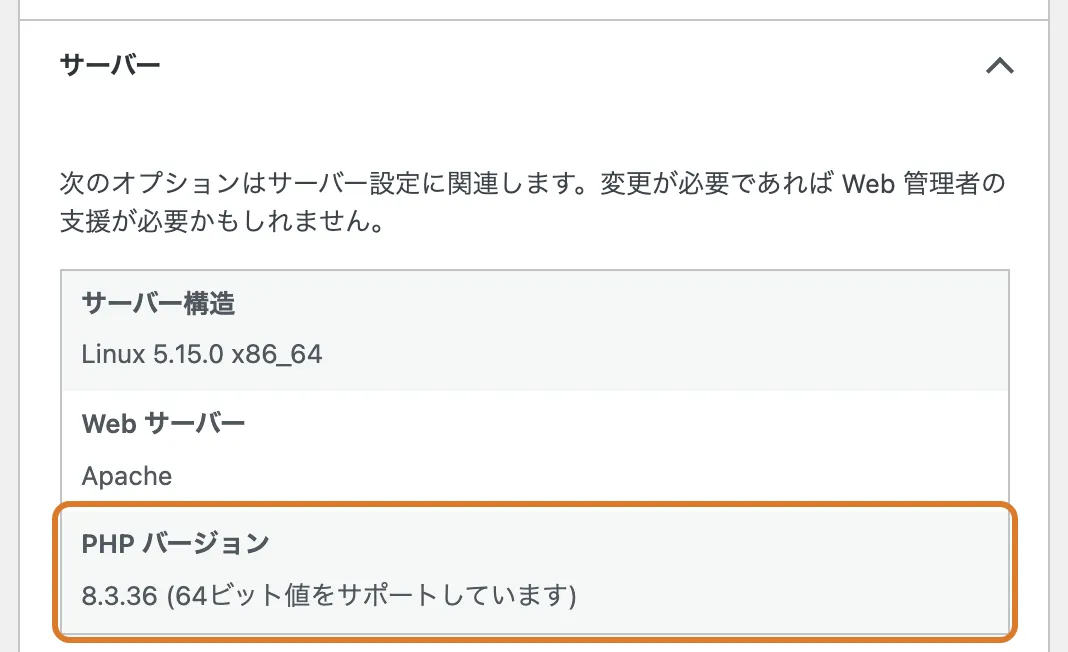
画面ごとの写真つきの手順は、WordPressのPHPバージョンを確認する方法(管理画面で3分)にまとめています。
サーバーの種類ごとに、やること
数字を見ても判断がつかない時は、サーバー会社に問い合わせてみるのが確実です。
PHP 8.1以前は、すでにサポート期間が終わっています。PHPの開発チームの発表では、例えばセッションの保存の脆弱性は、8.2.36より前の全てのバージョンに影響するとされています。それでも、8.1以前には修正版が出ません。8.1以前のサイトは、8.3以上への切り替えを計画しておくことをおすすめします。
PHP 8.2には今回の修正版が出ましたが、8.2のサポートは2026年12月31日で終わります。来年からは、新しい脆弱性が見つかっても直したバージョンが出ないので、年内に8.3以上へ上げておくと安心です。期限までの進め方は、PHP 8.2のサポートは2026年12月31日で終了。WordPressサイトで期限までにやることで説明しています。
PHPを切り替える前に、バックアップを取っておくと安心です古いプラグインやテーマが新しいPHPに合わず、表示が崩れることがあります。切り替える前にバックアップを取り、うまくいかなかった時に元のバージョンへ戻せるようにしておくと安心です。
サイトのPHPが古くなっていないか、無料で確かめませんか
サイトのアドレスを入れていただくと、WordPressのバージョンの古さ・暗号化(https)・表示の速さを調べ、保守を続けるか、乗り換えるか、今のままで大丈夫かの目安をお伝えします。
次に読む